
 Личный кабинет
 Интернет-магазин
Как настроить пароль, 2FA и ограничения вызовов
Раздел Безопасность и ограничения содержит следующие вкладки:
- Настройка разрешенных направлений исходящих вызовов и SIP;
- Журнал действий – отчет, отображающий действия пользователей в Личном кабинете;
- Настройка доступа – создание и редактирование ролей пользователей для доступа к функционалу Личного кабинета;
- Ограничения – настройка автоматического выхода из системы по истечении указанного периода;
- Безопасность PRO – дополнительные параметры безопасности.
Вкладка предоставляет возможность смены пароля, настройки двухфакторной аутентификации, исходящих вызовов и SIP.
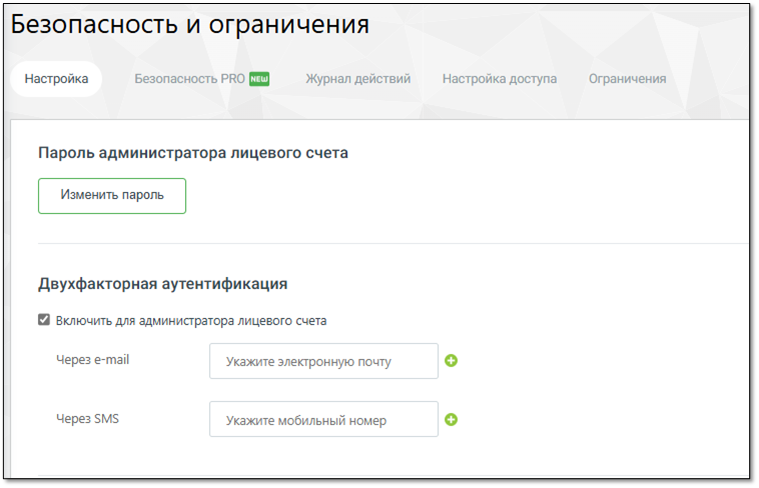
1. Пароль администратора ЛС
Для изменения пароля администратора нажмите на ссылку Сменить пароль главного администратора. Подтвердите отправку письма на зарегистрированный E-mail.
На указанный E-mail отправляется письмо с уникальной одноразовой ссылкой для восстановления пароля и инструкцией.
Ссылка действительна в течение 24 часов. Пароль по ссылке можно поменять только один раз. При нажатии на ссылку в браузере будет открыта страница с формой установки нового пароля.
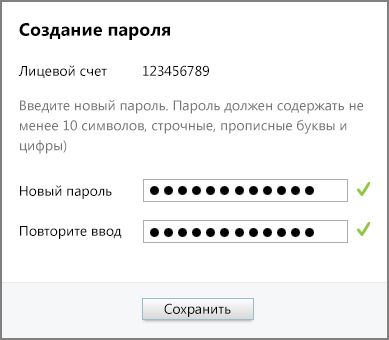
Укажите новый пароль, соблюдая указанные критерии надежности. После заполнения полей нажмите Сохранить.
После инициации смены пароля администратором лицевого счета при первом входе в Личный кабинет отображается форма ввода двухфакторной аутентификации. Код верификации формируется и отправляется на e-mail, указанный при регистрации Лицевого счета.
Важно
Смена пароля:
- Пользователь может сменить свой текущий пароль самостоятельно, вводя текущий пароль для подтверждения.
- Никто, кроме пользователя, не может сменить его пароль.
Доступность функции:
- Возможность сброса паролей доступна только клиентам с соответствующей услугой.
2. Двухфакторная аутентификация
a) Чекбокс Включить для администратора лицевого счета». Если чекбокс отмечен для администратора лицевого счета включена двухфакторная аутентификация.
Метод получения кода аутентификации:
- Через e-mail: на указанную электронную почту администратора лицевого счета, одну или несколько.
- Через SMS: на указанный мобильный номер администратора лицевого счета, один или несколько.
При выборе метода получения кода следует учесть, что отправка SMS является платной услугой и зависит от номера региона получателя. Для сотрудников двухфакторная аутентификация и другие параметры безопасности настраиваются на вкладке Безопасность PRO.
4. Исходящие вызовы и SIP
a) Разрешенные направления исходящих вызовов
Проставляя галочки в соответствующих пунктах, можно указать направления, на которые вашим сотрудникам не запрещено звонить с помощью текущей Виртуальной АТС. Это способно снизить вероятность нецелевого расходования средств: работники смогут делать вызовы только на номера, необходимые для выполнения должностных обязанностей.
По умолчанию позволяется звонить на любые направления. Если включен параметр «Все» (пункт отмечен галочкой), то вызовы можно делать куда угодно, если выключен — только по России. Также можно указать направления отдельно для каждого сотрудника в его профиле.
b) Использование команд ВАТС, набираемых в тоновом режиме:
- Разрешать перевод звонка на произвольный внешний номер
- По умолчанию перевод разрешен, в том числе междугородный и международный. Если снять галочку, то поступившие работникам звонки можно будет переадресовать только на внутренние номера сотрудников и групп.
Важно
Вызовы, переадресованые на внешние для Виртуальной АТС номера, тарифицируются как исходящие звонки.
- Игнорировать команды DTMF на время разговора
- Если в этом пункте установить галочку, то ответивший на звонок сотрудник после поднятия трубки не сможет ввести во время разговора команды с клавиатуры телефонного аппарата (например, для приема факса, создания конференции или перевода вызова на другой номер).
- Разрешить перехват групповых вызовов
- Включение данной опции позволяет сотруднику с помощью DTMF команды
\*8перехватить вызов, поступивший на группу, но распределившийся на другого сотрудника. При этом перехватываются звонки во всех группах, в которых состоит сотрудник. Если таких звонков несколько, выбирается звонок, находящийся в режиме дозвона дольше всего.
- Включение данной опции позволяет сотруднику с помощью DTMF команды
- Разрешить перехват индивидуальных вызовов
- Включение данной опции позволяет сотруднику с помощью DTMF команды
\*8*<внутренний номер>перехватить вызов, поступивший на сотрудника или конкретную группу. Если таких звонков несколько, выбирается звонок, находящийся дольше всего в режиме дозвона.
- Включение данной опции позволяет сотруднику с помощью DTMF команды
- Разрешить перехват вызова с помощью BLF
- BLF (Busy Lamp Field) – это функция SIP-телефонов, которая позволяет отслеживать текущее состояние линий других абонентов вашей Виртуальной АТС с помощью светящихся индикаторов.
- При установленном флаге разрешается перехват вызовов при помощи кнопки BLF.
- Подробное описание самой функции, а также перечень моделей телефонов, поддерживающих функцию и инструкции по их настройке, смотрите на сайте.
- Уведомлять сотрудников о возможностях МТ по E-mail
- При установленном флаге на E-mail сотрудника, указанный в его карточке, будет отправлено сообщение, содержащее ссылку на установление софт-фона M. Talker.
- Отправка сообщения на указанный выполняется каждый раз после того, как администратор либо другой пользователь с соответствующей ролью заполнил пустое поле E-mail и нажал кнопку Сохранить в карточке сотрудника.
- В случае, когда поле E-mail содержало запись, то для отправки сообщения следует очистить поле E-mail, сохранить изменения, заполнить поле новым адресом и снова сохранить изменения.
- Разрешить вход в Личный кабинет по учетным записям SIP
- Если в этом пункте установить галочку, в личном кабинете Виртуальной АТС будет возможен вход по учетным записям SIP.
Данный отчет отображает информацию о действиях пользователей в Личном кабинете.
Важно
Отчет Журнал действий доступен администратору лицевого счета и пользователям с правом доступа «Администратор».
Отчет формируется по указанному периоду. Выберите период или укажите его самостоятельно в полях «с» и «по».
При необходимости заполните поле «Поиск». Допускается поиск по:
- ФИО сотрудника;
- логину вида
xxxxxxxxx/name, где:xxxxxxxxx- цифровой идентификатор Виртуальной АТС;name– логин пользователя;
- IP-адресу;
- названию раздела;
- названию выполненной операции.
Важно
Поиск осуществляется по точному совпадению указанных данных. Обращайте внимание на последовательность слов в запросе.
Для формирования отчета нажмите Показать. Пример отчета приведен на рисунке ниже.
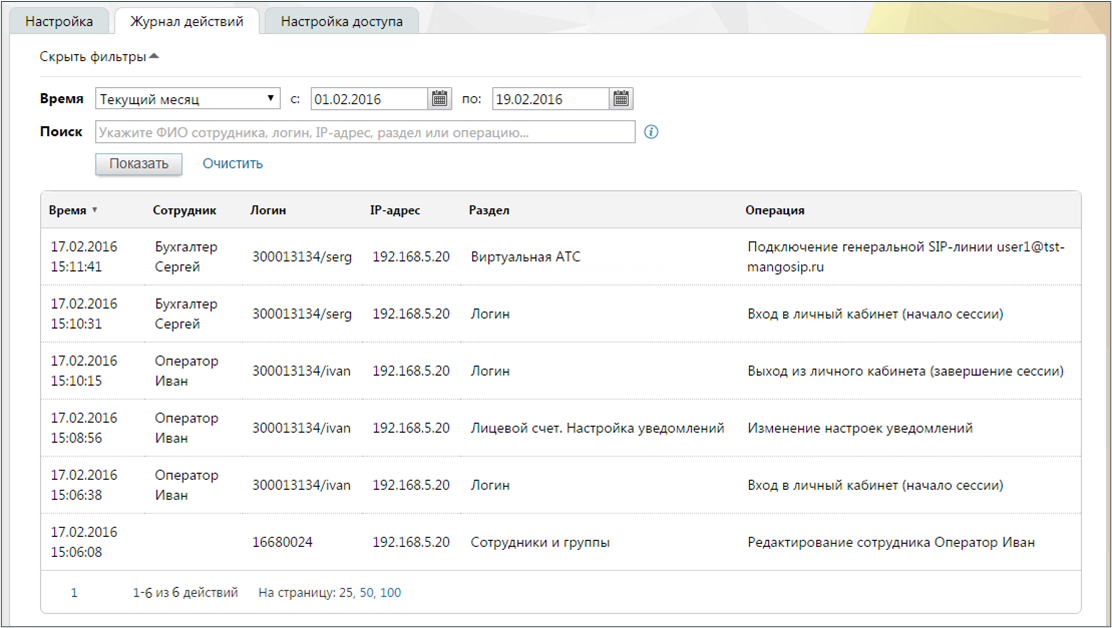
Некоторые действия могут выполняться не сотрудником, а системой (например, отправка письма либо уведомления). В отчете такие действия помечаются как выполненные псевдо-пользователем «Система».
На вкладке Ограничения пользователь может управлять временем жизни сессии в рамках системы. Эта настройка определяет, сколько времени сессия пользователя останется активной до автоматического выхода из системы по истечении указанного периода. Такая функция важна для обеспечения безопасности.
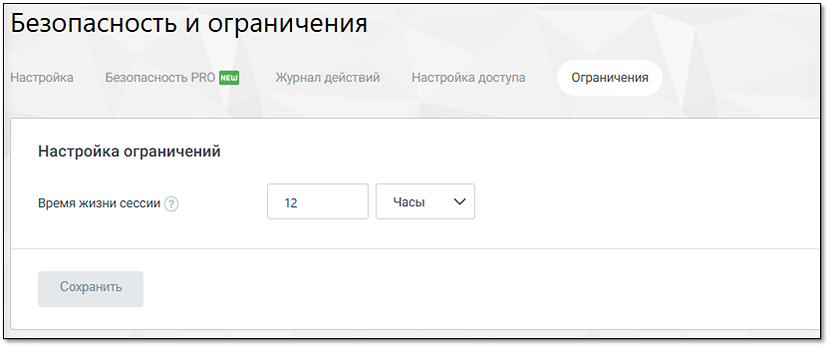
Время жизни сессии может быть настроено с минимальным интервалом в 5 минут и максимальным в 365 дней.
После задания необходимого интервала времени, необходимо сохранить изменения, нажав кнопку Сохранить.
Безопасность PRO — это набор расширенных функций для защиты бизнеса. Вкладка предоставляет инструменты, которые снижают риски несанкционированного доступа, усиливают контроль за действиями сотрудников и повышают уровень защищённости персональных данных и бизнес-информации.
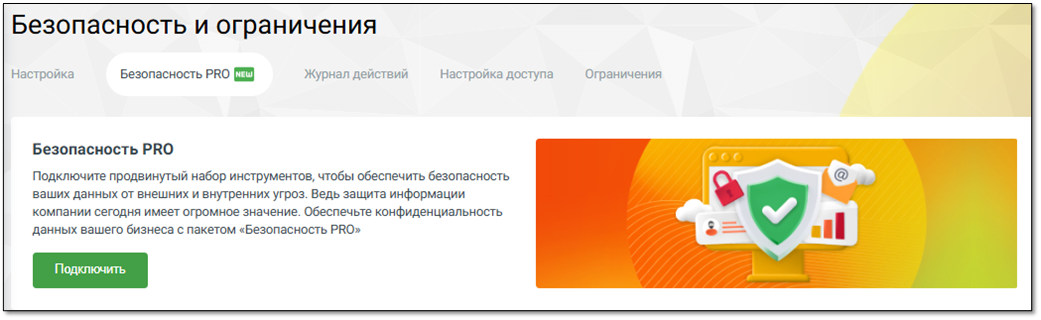
После подключения пакета Безопасность PRO доступны следующие настройки:
- Двухфакторная аутентификация
Это защита «в два шага» — например, ввод пароля и код из SMS. Даже если кто-то узнает логин и пароль, без телефона он не войдёт. Можно выбрать, как именно подтверждать вход:
- Только через почту.
- Только через SMS.
- Или оба варианта сразу — для большей надёжности.
При выборе метода получения кода следует учесть, что отправка SMS является платной услугой и зависит от номера региона получателя.
Важно
Если у сотрудника нет доступа к почте или телефону, он не сможет войти в Личный кабинет.
- Настройка сложности пароля для сотрудников
Интерфейс настройки сложности паролей для сотрудников позволяет задать параметры безопасности, которые будут применяться к новым паролям пользователей. Эти настройки не затрагивают текущие пароли сотрудников.
Доступны следующие настройки:
- Длина пароля — устанавливается минимальная и максимальная длина пароля. Диапазон значений составляет от 8 до 128 символов.
- Запретить спецсимволы — в этом поле можно указать символы, которые запрещено использовать в паролях.
- Срок действия — определяет период, на протяжении которого пароль будет действителен. До истечения указанного количества дней пароль необходимо сменить. Диапазон значений составляет от 1 до 365 дней. По умолчанию значение не ограничено. За 15 дней до срока истечения пароля сотрудник получает уведомление о необходимости смены пароля.
- Журнал хранения — устанавливает количество предыдущих паролей, которые не могут быть использованы повторно. Если значение установлено в 0, то журнал хранения паролей отключён.
- Популярные пароли — включение этой опции запрещает использование часто встречающихся паролей, чтобы повысить безопасность учётных записей.
- Ограничение по IP-адресам
Если включить «Безопасный доступ», сотрудники смогут заходить в систему только из офисной сети или с определённых IP-адресов. Это полезно, если не хотите, чтобы кто-то подключался из кафе или из другой страны.
- Журнал событий
Можно подключить отправку событий (например, кто входил в систему) через Syslog или API. Это удобно, если у вас есть система мониторинга или просто хотите видеть, что происходит.
Отключение пакета Безопасность PRO доступно в разделе управления дополнительными услугами.
- SSO
Вкладка SSO предназначена для настройки единого входа (Single Sign-On) в Личный кабинет ВАТС и продукты MANGO OFFICE с использованием внешнего identity-провайдера. Использование SSO позволяет централизованно управлять доступом пользователей и повысить уровень безопасности авторизации.
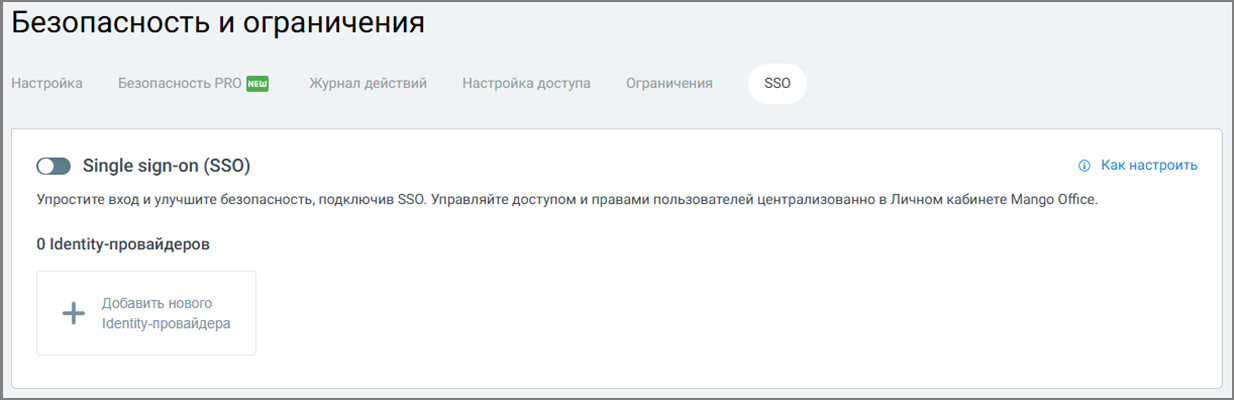
Для начала работы с SSO необходимо активировать переключатель Single sign-on (SSO). При первом включении отображается окно подтверждения подключения услуги с указанием её стоимости. Для продолжения требуется подтвердить подключение. Включение SSO позволяет пользователям входить в личный кабинет без ввода отдельных логина и пароля MANGO OFFICE, используя корпоративную учётную запись.
Identity-провайдеры
После подключения услуги администратор может добавить один или несколько identity-провайдеров, через которые будет выполняться авторизация. Для этого используется кнопка Добавить нового Identity-провайдера. Identity-провайдер определяет источник учётных данных пользователей (например, корпоративную систему аутентификации) и правила их проверки при входе.
При использовании SSO:
- авторизация пользователей выполняется через настроенный identity-провайдер;
- управление доступом и правами осуществляется централизованно;
- снижается риск использования слабых или скомпрометированных паролей.
Подробная пошаговая инструкция по настройке SSO доступна по информационной ссылке «Как настроить», размещённой в верхней правой части вкладки. Рекомендуется использовать данную инструкцию при первичной настройке или изменении параметров identity-провайдера.
Настройка доступа
Данный раздел предназначен для создания, редактирования и персонализации ролей пользователей в Личном кабинете (ЛК).
Персонализированное рабочее место: Пользователь ЛК с правом "Изменять права доступа сотрудников" (по умолчанию: Руководитель компании и Администратор) может настроить рабочие места сотрудников на основании их ролей, что позволяет гибко адаптировать доступные функции в ЛК для каждой роли. Все настройки сохраняются в облаке (на сервере MANGO OFFICE), что исключает необходимость ручного конфигурирования на каждом компьютере.
В этом разделе можно просматривать роли, создавать новые роли, изменять права доступа ролей и удалять пользовательские роли.
Роль представляет собой набор прав доступа. Назначение роли пользователю определяет, какие функции системы будут ему доступны.
В этом разделе администратор может:
- просматривать список ролей
- создавать новые роли
- копировать существующие роли
- редактировать существующие роли
- удалять пользовательские роли
При создании или редактировании роли определяется набор прав доступа, которые будут доступны пользователям с этой ролью.
Важно
Настройки роли позволяют:
- определять перечень ролей с доступом на изменение;
- определять перечень ролей, на которые производится смена доступа;
- определять перечень ролей для внесения изменений в их настройки.
Просмотр списка ролей
Список ролей отображается на странице управления ролями.
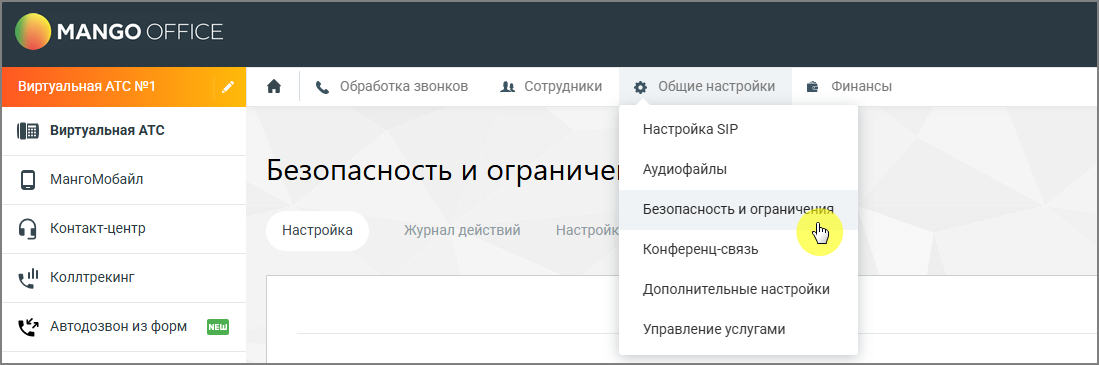
Рисунок 1. Выпадающий список раздела «Общие настройки»
В списке отображаются все роли, доступные в системе. Для каждой роли отображается её название и доступные действия.
При выборе роли можно:
- просмотреть права доступа роли
- изменить права доступа
- создать новую роль
- удалить роль.
Создание роли
Создание роли позволяет определить новый набор прав доступа для пользователей системы.
Важно
Создавать роли могут только пользователи, обладающие правом доступа «Создать роль».
Создать пользовательскую роль можно с помощью кнопки Создать роль. Этот способ используется, если требуется создать роль с полностью уникальным набором прав.
Важно
Роль, созданная таким образом, изначально не имеет никаких прав доступа. После создания необходимо включить нужные права, чтобы пользователи могли выполнять свои задачи.
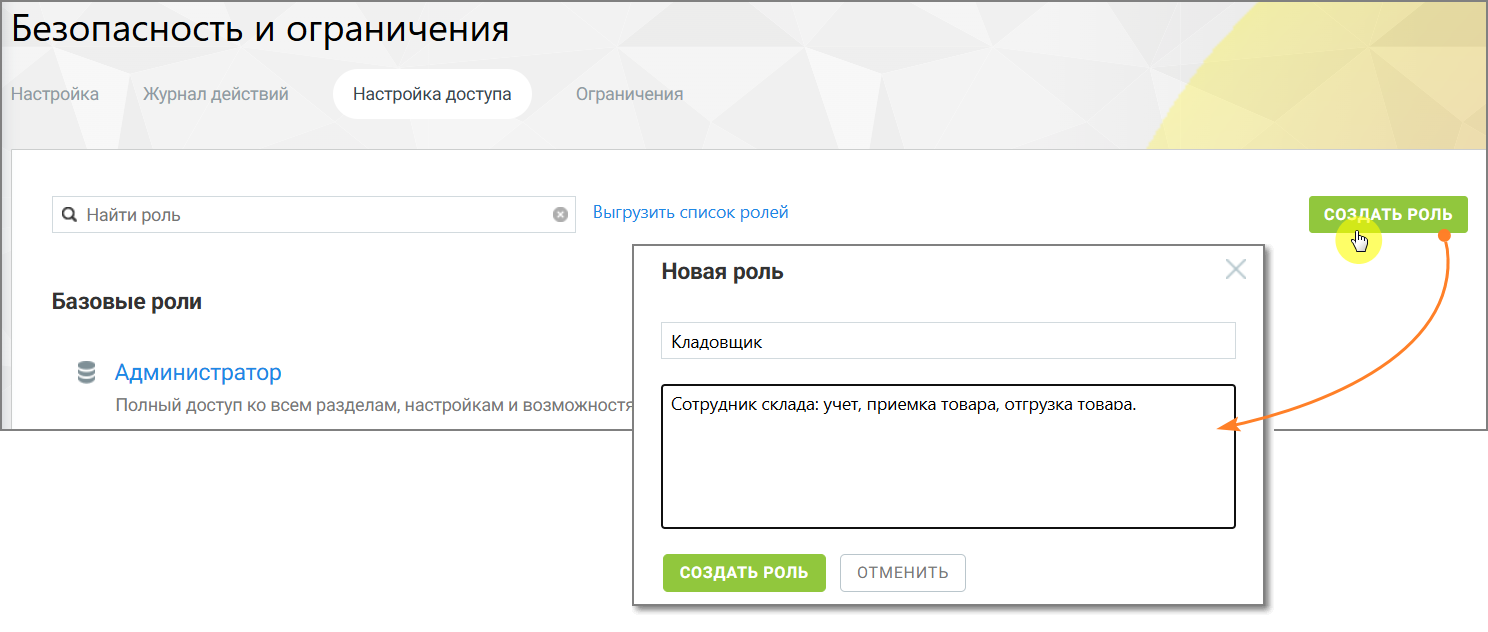
Рисунок 2. Как работает кнопка «Создать роль»
Чтобы создать роль:
- откройте раздел Настройки АТС → Безопасность и ограничения
- нажмите кнопку Создать роль
- укажите название роли
- при необходимости укажите описание роли
- настройте права доступа роли
- нажмите Сохранить
Создание роли путем копирования
Новые роли можно создавать путем копирования существующих ролей.
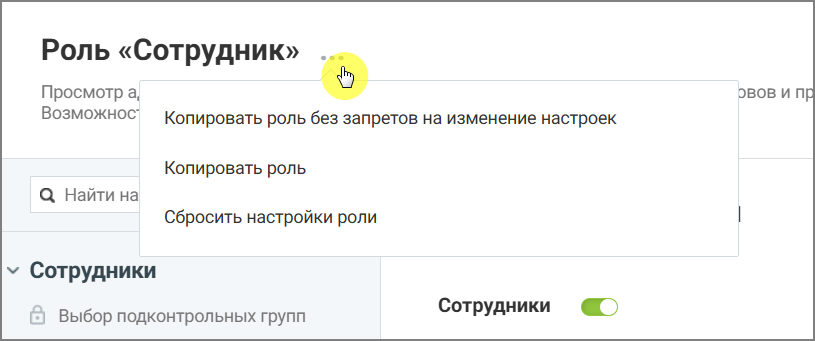
Рисунок 3. Создание новой роли на основе существующей
Копировать роль без запретов на изменение настроек
Данная строка меню доступна для нажатия если у пользователя активировано право доступа «Копировать роль без запретов на изменение настроек».
Важно
Важно понимать: копия роли наследует от источника только перечень доступных разделов. Если раздел был закрыт/открыт для исходной роли, после создания копии он останется аналогично закрытым/открытым, с возможностью последующего изменения доступа.
Также внутри каждого унаследованного раздела копия получает возможность подключения полного набора всех возможных прав, даже если у источника они были отключены. После создания роли-копии обязательно отключите ненужные права, чтобы избежать избыточных разрешений.
Чтобы создать роль на основе существующей, без запретов на изменение настроек:
- откройте раздел Настройки АТС → Безопасность и ограничения
- выберите системную роль, на основе которой будет создаваться пользовательская
- нажмите на иконку
 и в выпадающем окне выберите вариант «Копировать роль без запретов на изменение настроек»
- нажмите кнопку Создать роль
- укажите название роли
- при необходимости укажите описание роли
- настройте права доступа роли
- нажмите Сохранить
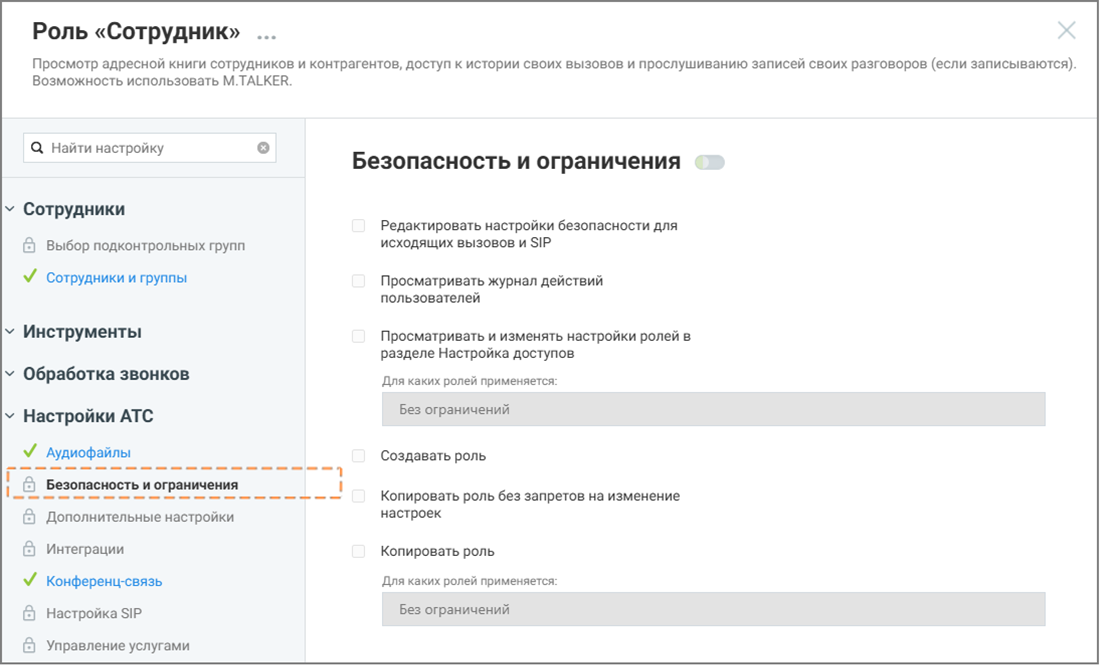
Рисунок 4. Роль-источник
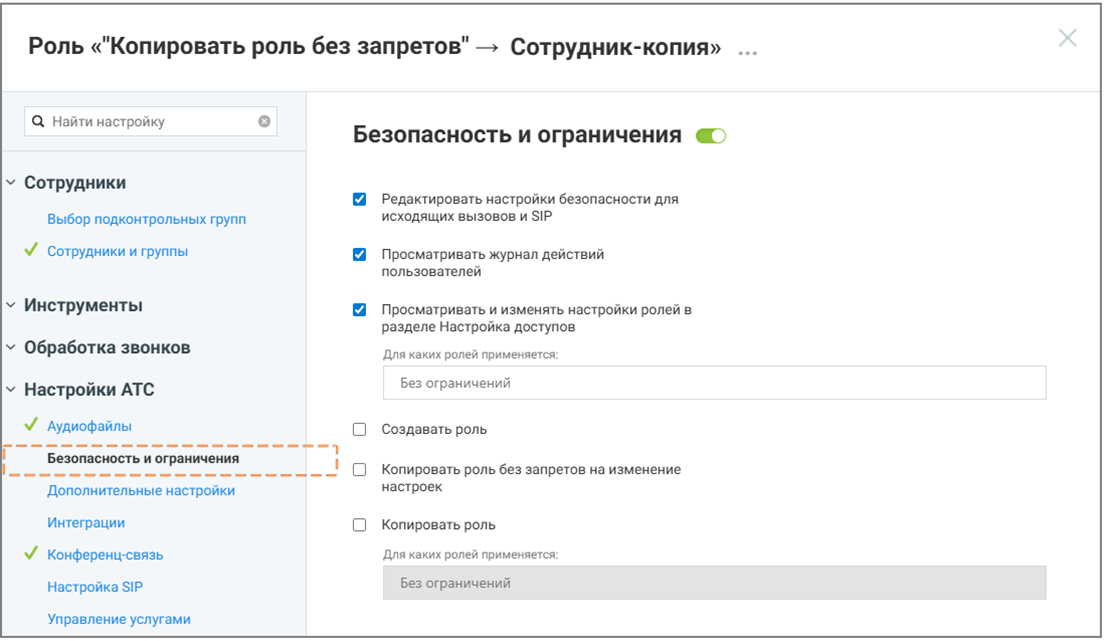
Рисунок 5. Роль-копия
На примере выше Рисунок 4 - роль-источник, Рисунок 5 - роль-копия. Роль-копия имеет возможности подключения разделов и подключения прав доступа внутри разделов, хотя роль-источник этой возможности не имеет.
Копировать роль
Данная строка меню доступна для нажатия если у пользователя активировано право доступа «Копировать роль».
Этот способ удобен, если необходимо создать роль с аналогичными разрешениями и запретами на изменение настроек.
Чтобы создать роль на основе существующей:
- откройте раздел Настройки АТС → Безопасность и ограничения
- выберите системную роль, на основе которой будет создаваться пользовательская
- нажмите на иконку и в выпадающем окне выберите вариант «Копировать роль»
- нажмите кнопку Создать роль
- укажите название роли
- при необходимости укажите описание роли
- настройте права доступа роли, которые остались доступными для изменения
- нажмите Сохранить
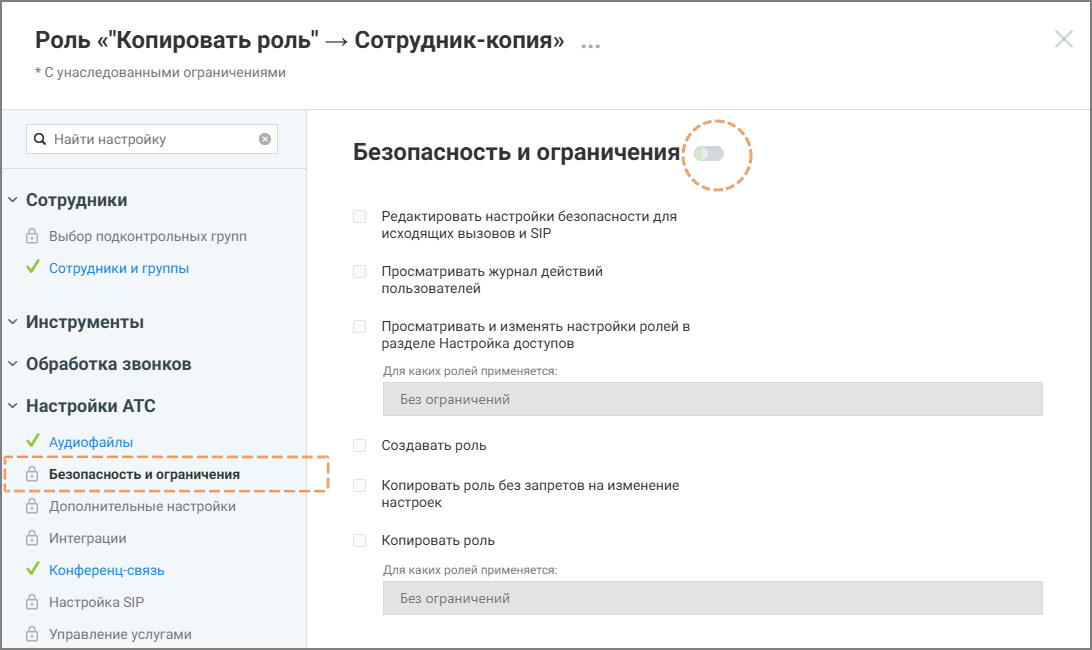
Рисунок 6. Роль-копия, с унаследованными запретами
На рисунке 6 выше роль «Сотрудник»-копия имеет те же запреты, как и роль-источник.
Удаление роли
Удалить можно только пользовательские роли. Системные роли удалить нельзя. Чтобы удалить роль:
- откройте список ролей
- выберите роль, которую необходимо удалить
- выберите действие Удалить роль
- подтвердите удаление
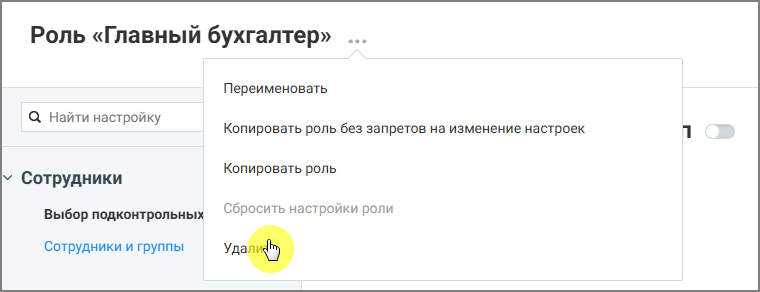
Рисунок 7. Удаление роли
После удаления роль становится недоступной для назначения пользователям.
Сбросить настройки роли
Если права доступа роли были изменены, их можно вернуть к исходным значениям.
При выполнении этой операции все изменённые права доступа будут сброшены, и роль вернётся к стандартному набору прав.
Чтобы выполнить сброс:
- откройте список ролей
- выберите нужную роль
- нажмите на иконку и в выпадающем окне выберите вариант «Сбросить настройки роли»
- подтвердите действие
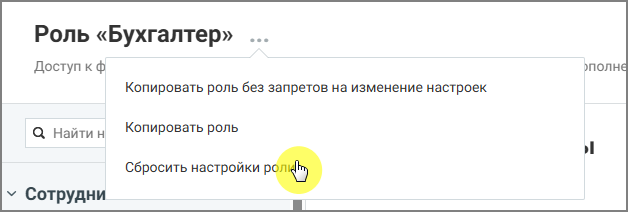
Рисунок 8. Сбрасывание настроек роли
Настройка прав доступа роли
Права доступа роли определяют, какие действия доступны пользователям с этой ролью и к каким разделам системы они могут получить доступ.
Если право включено - выполнение соответствующего действия разрешено. Если право отключено - выполнение функции недоступно.
При настройке некоторых прав доступа также можно указать, над сотрудниками с какими ролями разрешено выполнение действия. Для этого выбираются роли целевых сотрудников - действие будет доступно только в том случае, если сотрудник, на которого оно направлено, обладает ролью из списка ролей параметра доступа. Если установлено значение «Без ограничений», то принадлежность роли сотрудника, над которым производится действие не проверяется.
Настройка прав доступа выполняется при создании роли или при редактировании существующей роли.
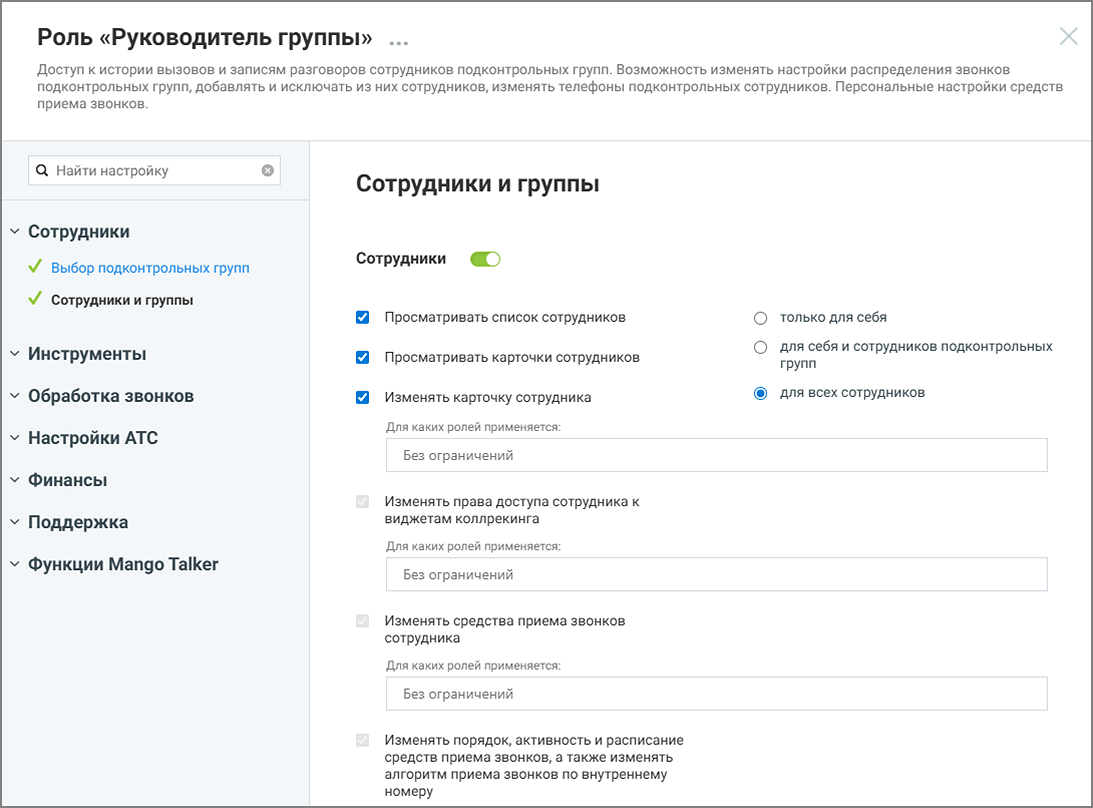
Рисунок 9. Настройка прав доступа для роли
Чтобы изменить права доступа роли:
- откройте раздел Настройки АТС → Безопасность и ограничения → Настройка доступа
- выберите роль, права доступа которой необходимо изменить
- включите или отключите необходимые права доступа и ограничения
- настройте параметры прав доступа (при необходимости)
- нажмите Сохранить.
Важно
После сохранения изменения применяются ко всем пользователям, которым назначена эта роль.
Некоторые права доступа могут зависеть от других прав. В этом случае изменение одного права может автоматически изменить состояние другого права. При редактировании прав в интерфейсе Личного кабинета ВАТС в таких случаях отображаются подсказки.
Также часть прав может быть недоступна для изменения и отображаться в режиме только чтения. Такие права устанавливаются системой и не могут быть изменены вручную.
Статусы прав доступа в разрезе возможностей подключения:
 - право доступно, но не подключено
 - право доступно и подключено
 - возможность подключения зависит от активности какого-либо из предыдущих прав доступа
 - право недоступно для подключения
 - право подключено и недоступно для отключения
Иконка  рядом с названием раздела означает, что для роли включена возможность доступа хотя бы к одной функции этого раздела. Если иконка отсутствует, доступ к функциям раздела для данной роли не предоставлен.
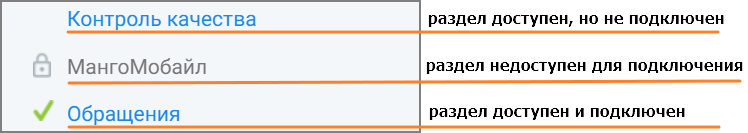
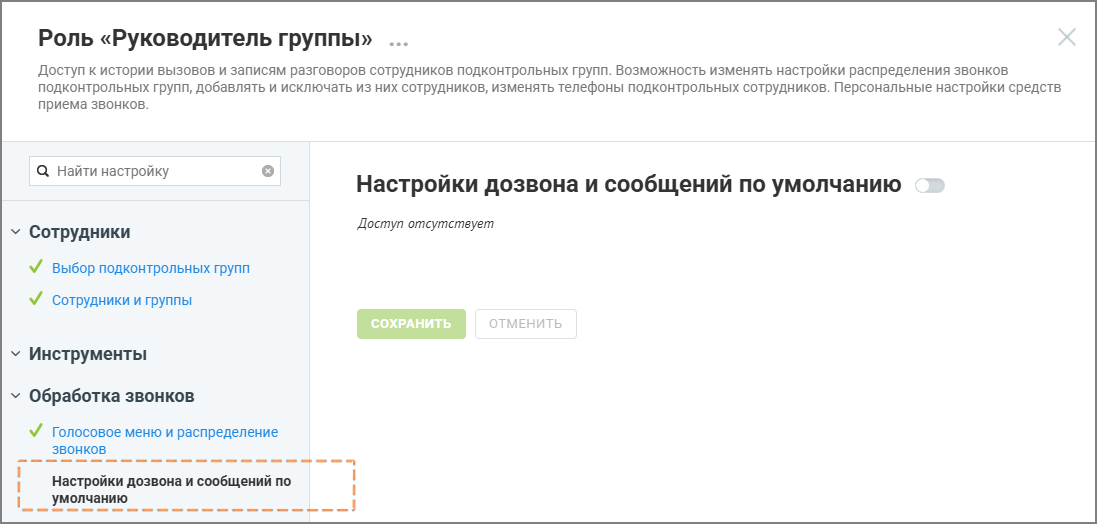
Рисунок 10. Иконки доступа к разделам
Переключатель состояния прав доступа раздела может иметь следующий вид:
 - все права доступа к разделу для данной роли отключены
 - права доступа доступны для подключения
 - все права доступа отключены и недоступны для подключения
 - все права доступа включены и недоступны для отключения
Гибкая настройка прав доступа с учетом ролей объекта
Существует возможность тонкой настройки для ряда существующих опций. При активации некоторых разрешений можно ограничить их действие не только уровнем влияния (на себя, подчиненных или всех), но и конкретным списком ролей объекта. Под объектом подразумевается роль пользователя, над которым производится действие, ограниченное доступом.
Как это работает: вы включаете настройку (например, «Изменять карточку сотрудника») и выбираете уровень влияния «Для всех сотрудников». Дополнительно вы можете указать, для сотрудников с какими ролями будет доступно это действие.
При настройке вам доступны следующие варианты:
- Без ограничений - настройка активна для всех сотрудников, независимо от их роли.
- Выбор одной или нескольких ролей из списка - действие будет разрешено только в случае, если сотрудник, в отношении которого выполняется действие, обладает ролью из заданного списка параметров права доступа. Для сотрудников с другими ролями данное действие будет запрещено.
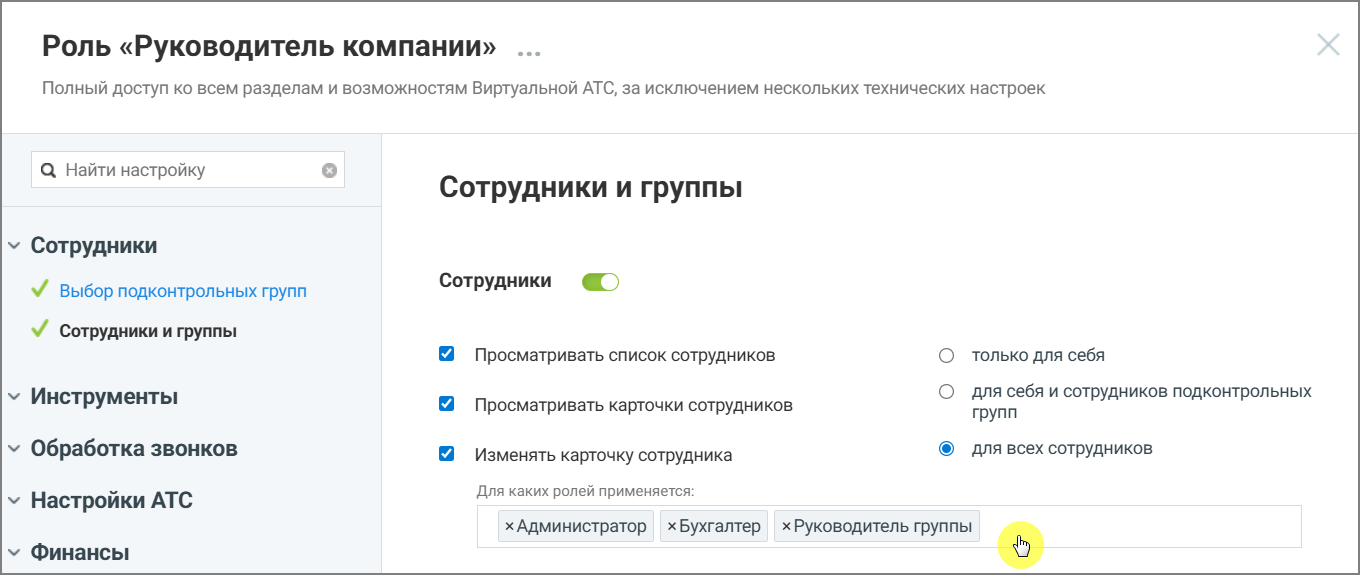
Рисунок 11. Роль «Руководитель компании», настройка «Изменять карточку сотрудника»
На рисунке 11 показан пример настройки прав доступа: пользователь с ролью Руководитель компании может изменять карточки только тех сотрудников, чьи роли указаны в настройках (Администратор, Бухгалтер, Руководитель группы). Изменение карточек сотрудников с иными ролями для него недоступно.
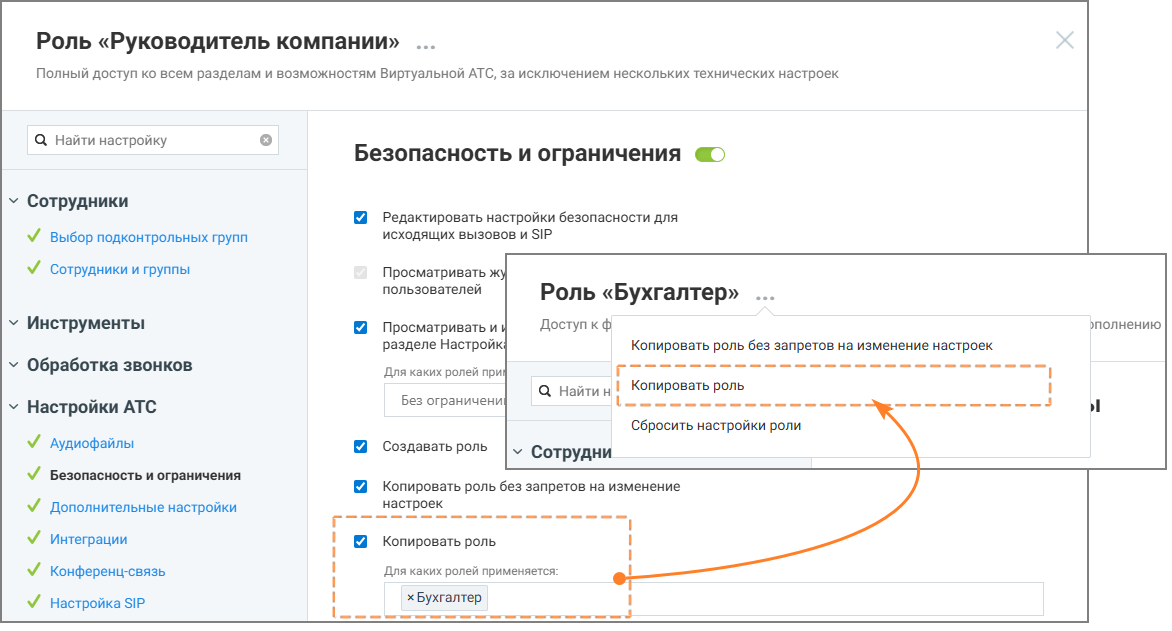
Рисунок 12. Роль «Руководитель компании»
Настройка «Копировать роль» доступна для изменения Руководителем компании только для роли «Бухгалтер»
На рисунке 12 показан пример настройки роли «Руководитель компании».
У этой роли есть полный доступ ко всем разделам системы, а в блоке настроек «Копировать роль» задано ограничение: руководитель может копировать только роль Бухгалтер.
Это означает, что сотрудник с ролью «Руководитель компании»:
- сможет создать копию роли «Бухгалтер» (кнопка копирования будет активна);
- не сможет скопировать никакие другие роли - при попытке это сделать система покажет уведомление об отсутствии прав.
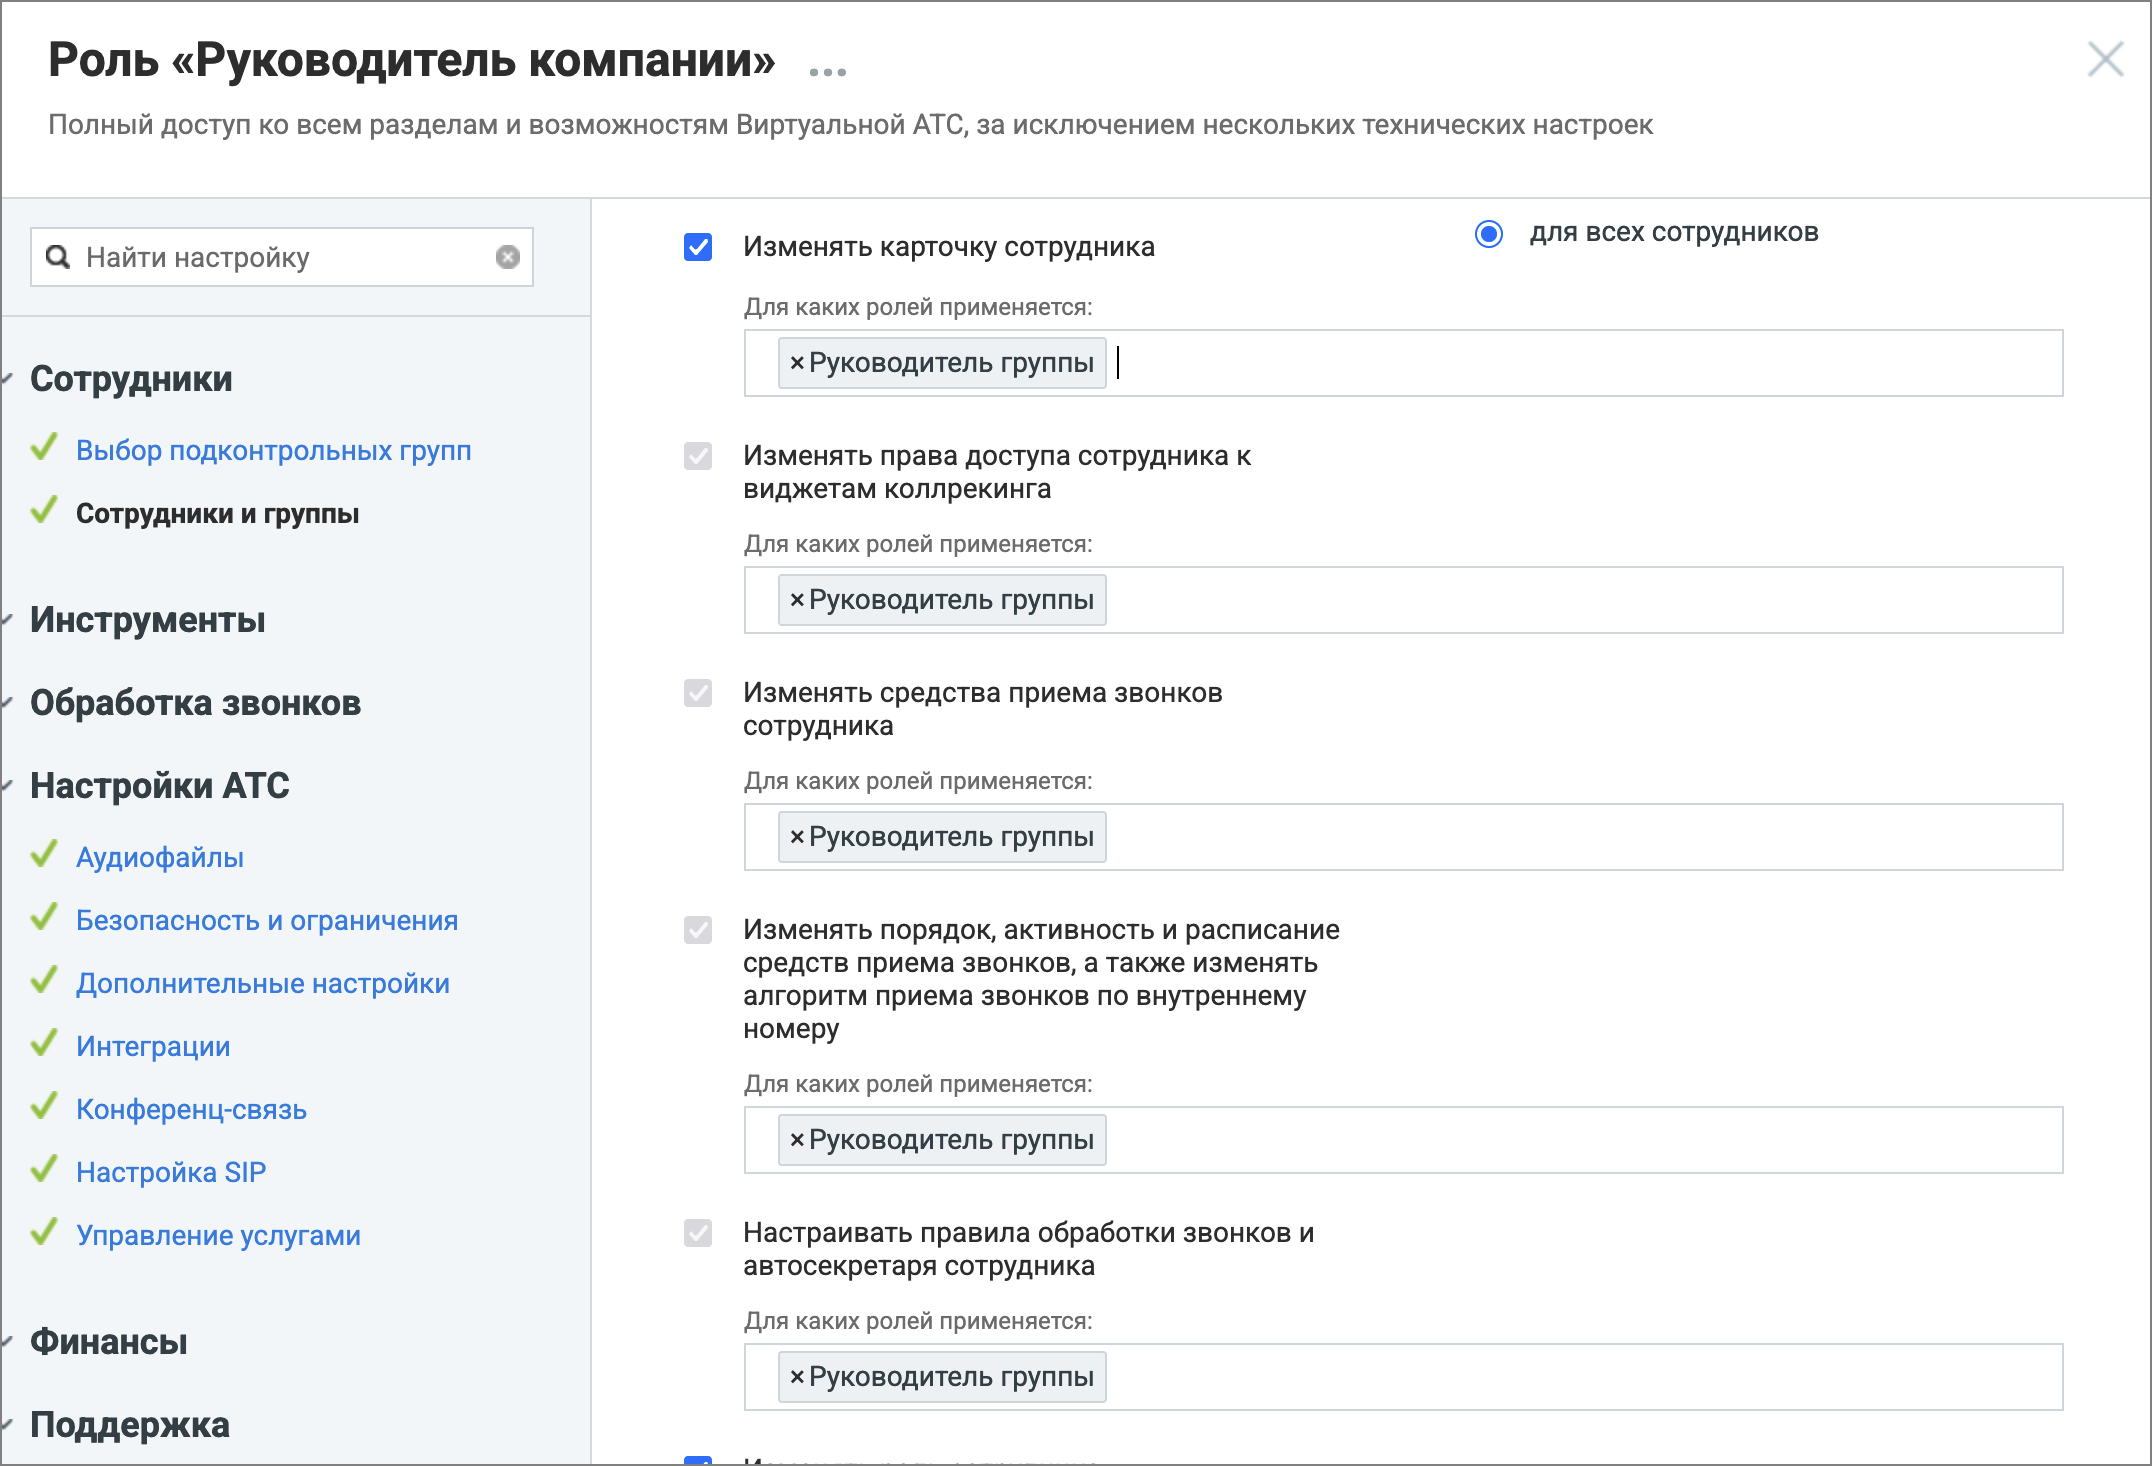
Рисунок 13. Роль «Руководитель компании», настройки
На рисунке 13 пользователь с ролью Руководитель кампании имеет доступ к редактированию карточки сотрудника пользователям только с ролью Руководитель группы.
Данная настройка (задание списка ролей) позволяет ограничивать не только список прав доступа, но и уточнять роль или перечень ролей объекта, над которым планируются действия, ограниченные правом доступа.
Настройка доступа к персональным контактам
В разделе Общие настройки → Безопасность и ограничения → [выбрать роль] → Инструменты → Адресная книга доступна настройка «Коммуникация с персональными контактами (возможность позвонить и написать на персональный контакт)».
Пользователь, ограниченные этой настройкой, не смогут совершать вызовы на скрытые номера, а также видеть телефон клиента, если за ним закреплён другой пользователь. Это исключает несанкционированный доступ к базе персональных контактов.
Данная функциональность снижает риск утечки персональных данных и защищает клиентскую базу от возможного несанкционированного использования. Компании получают дополнительный уровень безопасности, сохраняя конфиденциальность информации и уменьшая вероятность финансовых убытков, связанных с неправомерным раскрытием данных.


